谷歌发布Gemini 3.8 Flash双版本:同一模型,两类安全准入
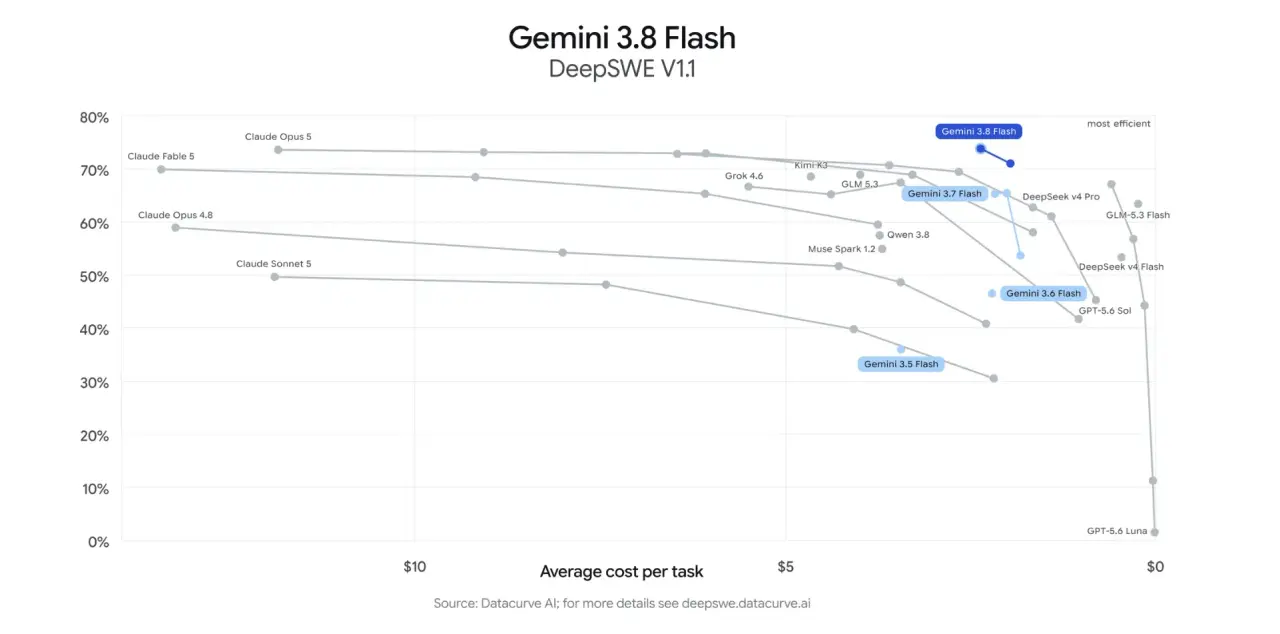
谷歌DeepMind推出Gemini 3.8 Flash及专用于网络安全的Flash Cyber版本,二者共享同一基础模型架构,差异仅在于安全控制策略与访问权限。前者已开放商用,后者仅通过Fairwind计划向经严格审核的防御方定向授权。性能提升聚焦复杂任务推理深度与工具调用频次,但以更高token消耗为代价。
同一核心,双重准入:安全边界定义产品形态
谷歌DeepMind于近期正式发布Gemini 3.8 Flash与Gemini 3.8 Flash Cyber两个版本,距上一代3.7 Flash发布仅三周,是六周内第三次Flash系列迭代。二者并非独立训练的模型,而是基于完全相同的底层智能体(agentic)架构——该架构经长期递归式智能体循环(agentic loops)持续优化,对基础模型进行反复评估与精调。决定两者分野的关键因素并非参数量、结构或训练数据,而是所施加的安全缓解层(safety envelope) 及其对应的访问控制机制。
商用即刻可用 vs. 防御者专属授权
Gemini 3.8 Flash已全面开放部署,开发者可通过Gemini API、Google AI Studio、Antigravity、Android Studio及Gemini Enterprise等渠道直接接入生产环境。但其模型权重为闭源,不支持私有化部署或本地托管。
Gemini 3.8 Flash Cyber则完全不对外开放。其访问权由新设立的Fairwind计划(Fairwind Program)严格管控,仅面向经个案审核批准的可信防御方,包括政府监管机构、关键基础设施运营方及核心软件维护团队。谷歌明确强调,该版本的设计优先级是漏洞修复能力,而非攻击性利用能力,因此必须置于高度受控环境中使用。
性能演进:更努力,非更庞大
技术规格上,3.8 Flash延续3.7 Flash全部能力:1048576 token上下文窗口、65536 token最大输出长度,支持文本、图像、音频、视频多模态输入与文本输出;推理强度仍设LOW/MEDIUM/HIGH三级,默认MEDIUM。唯一破坏性变更在于:MINIMAL推理模式已被移除,调用将触发API校验错误。
核心改进在于行为逻辑——谷歌直指本质:“3.8 Flash工作更努力”。面对复杂任务,它会主动执行额外推理步骤、更频繁地迭代调用外部工具,从而在更高努力层级下消耗更多token。官方开发者指南坦承,此举以计算成本上升为代价换取准确性提升,并建议在算力效率为首要约束的场景中继续选用3.7 Flash。这一表述罕见地承认:新版模型并非万能默认选项。
实测表现:长周期工程与网络安全双突破
在DeepSWE v1.1(长周期软件工程基准)上,3.8 Flash以显著更低的成本超越多数更大规模的前沿模型,HLE-Verified指标达54.9%;在Vals Finance Agent V2与Harvey法律代理基准中亦相对3.7 Flash及其他前沿模型取得优势(公告未披露绝对分数)。
Flash Cyber在网络安全领域表现突出:在标准漏洞发现基准CyberGym上,其性能超越3.5 Flash Cyber及多个更大规模前沿模型(未公布具体数值);在涵盖20种编程语言的内部测试中,漏洞发现成功率超70%;在Collinear主导的CWE-Bench补丁生成测试中,达到47.2% pass@1,接近领先前沿模型的47.8%,但成本大幅降低;Chrome安全团队报告其生成正确补丁数量是最佳商用大模型的2.6倍;云安全公司Wiz的渗透测试内部基准显示,其召回率高出7.5–9.7个百分点,而成本仅为后者的1/2.3至1/5.2;谷歌云漏洞研究团队更在两小时内发现一个关键基础层漏洞——此类工作通常需耗时数月。
关键结论:安全即接口,准入即产品
- 两个版本共享单一模型核心,分化逻辑完全由安全缓解策略与访问控制定义;
- 3.8 Flash维持3.7 Flash定价($0.75/$3.75每百万token),有效期至2026年12月31日;
- 其精度提升以token消耗增加为显性代价;
- Flash Cyber在CWE-Bench上实现与顶尖模型近乎持平的47.2% pass@1,但成本优势显著;
- 网络安全能力不作为商品出售,仅通过Fairwind计划向经验证的防御者定向授权。
编者观点:当AI能力的“可及性”本身成为核心产品属性,中国企业需加速构建分层可控的模型交付体系——不仅是技术分层,更是面向不同客户角色(开发者/运维/安全官/监管者)的治理分层。
本文为企业智脑(优秘智能)编译整理自公开资讯,信息与观点以原文为准,仅供参考。