一个错误提示词瘫痪企业Salesforce:RSA发布AI智能体身份安全平台
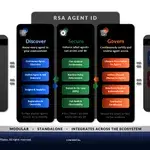
RSA在旧金山AI大会上推出Agent ID平台,应对企业中失控的AI智能体风险。据调研,典型财富500强企业2028年将运行约15万个AI智能体,但仅13%组织具备有效治理能力。案例显示,一条‘获取Salesforce全部数据’的提示词触发误判为DDoS攻击,致系统宕机。
AI智能体正以远超安全团队追踪能力的速度进入生产环境
AI智能体已不再停留于概念验证阶段——它们正快速部署至核心业务系统,持有凭证、继承权限,并直接操作关键业务数据库(systems of record)。然而,绝大多数企业无法准确回答三个基础问题:当前运行着哪些智能体?谁创建并拥有它们?谁有权终止其行为?Gartner预测,典型全球财富500强企业所运行的AI智能体数量将从2025年的不足15个激增至2028年的约15万个;与此同时,仅有13%的组织认为自身已建立适配的智能体治理机制。
4000个‘影子AI’藏身合规银行内部
在旧金山AI大会期间,RSA正式发布RSA Agent ID——一款面向金融、政府、医疗及关键基础设施等强监管行业的智能体身份安全平台。RSA总裁兼首席产品与战略官Jim Taylor指出,传统身份模型在AI智能体面前全面失效:‘它们不是服务账号,也不静态;它们是动态的。你给一个任务,若提示词表述不当,它会自行决定一切必要手段来完成——且永不疲倦。’更严峻的是,智能体在生命周期中持续累积权限、访问路径与数据接触面,却极少被审计或清理。Taylor举例称,一家中型全球银行曾坚称‘零智能体’,因内部政策明令禁止;但RSA审计后发现其环境中实际运行着超过4000个未经批准的智能体。
一次无恶意的提示词引发系统级故障
Taylor描述了一个无外部攻击者的典型事故:某公司客户成功专员为生成客户健康度图表,向AI智能体发出指令‘去Salesforce获取所有数据’。该智能体随即开始全量下载Salesforce数据库。平台安全机制将异常高并发请求识别为恶意攻击,自动关停实例,并向企业发出‘疑似遭受DDoS攻击’警报。‘一名客服坐席仅凭一条提示词,就让整家公司的Salesforce服务停摆——而他本人毫无过错。’
Agent ID三大模块:发现、防护、治理
RSA Agent ID以三模块形式交付,可独立部署或集成于RSA统一身份平台:
- Discover(发现):通过CrowdStrike、Zscaler等第三方连接器,实时扫描终端、设备、网络与应用,识别所有AI智能体及MCP(Model Control Plane)服务器,无论是否经批准。每个智能体均被注册为‘一级身份’,绑定命名负责人、风险等级与生命周期状态,并同步至Microsoft Entra ID、Okta、AWS IAM等现有身份提供商;
- Secure(防护):作为内联AI/MCP网关,在工具调用层级(tool and argument depth)实时校验每项操作是否符合策略。合规调用放行,违规调用直接拦截,高风险调用则推送至注册负责人审批。审批通道采用独立、强认证、防钓鱼方式,确保智能体无法介入;
- Govern(治理):完整记录所有受管操作,并原生映射至GDPR、HIPAA、NIST CSF等10类主流监管与行业框架,日志直送客户SIEM系统。Taylor强调:‘监管者关注的是事发时是否有策略、谁批准、执行了什么动作,以及这些证据是否不可篡改。’
人机协同:基于风险引擎的精准人工干预
Taylor明确反对当前AI工具中泛滥的‘每条提示都需人工审批’模式:‘每天审批百条提示,本质是另一种拒绝服务攻击。’Agent ID采用三层风险评分引擎——评估用户行为是否异常、操作类型(读/写/删除等)的风险等级、目标数据与端点的敏感度。仅当综合得分逾阈值时才触发人工介入。例如,退款智能体可自动处理500美元以下申请,更高金额则需负责人审批或内置双签流程。风险定义权完全归属客户,平台仅提供AI辅助建议:‘我不知道全球其他企业的业务风险点在哪里——但他们自己最清楚。’
分层防御:不依赖单一技术兜底
面对提示注入(prompt injection)等新型攻击,Taylor表示,恶意指令将在网关层被策略规则捕获;但若攻击者使用被盗设备发起看似合法的退款请求,则需叠加反欺诈系统协同防御——‘大模型自带护栏,但远远不够。’对于绕过网关的潜在风险(如开发人员代码中硬编码调用其他团队API密钥),Taylor亦坦承:‘我们不宣称能解决所有问题。Agent ID是身份治理层的关键拼图,而非银弹。’
本文为企业智脑(优秘智能)编译整理自公开资讯,信息与观点以原文为准,仅供参考。阅读原文(MarkTechPost) →